
Le 10 août 2021, Poly Network lance un appel public : des actifs viennent d’être retirés de ses contrats sur Ethereum, Binance Smart Chain — devenue BNB Smart Chain — et Polygon. Le protocole estime la valeur concernée à environ 610 millions de dollars. Des estimations contemporaines montent jusqu’à 612 millions, selon les prix retenus et le moment du calcul.[1][7]
La suite ressemble à un scénario improbable : l’attaquant rend progressivement les actifs, échange publiquement avec le protocole et affirme avoir agi « pour le plaisir » ou pour révéler une faille. Poly Network le surnomme « Mr. White Hat ». Pourtant, le retour des fonds ne prouve ni qu’il existait un mandat préalable, ni que l’intrusion était un test autorisé.
1. Qui : un auteur inconnu, des utilisateurs exposés
Les transactions rendent visibles des adresses et des transferts ; elles ne donnent pas automatiquement le nom de la personne qui contrôle un portefeuille. Chainalysis décrivait encore l’auteur comme non identifié au moment de son suivi de l’affaire. SlowMist a affirmé avoir repéré des indices techniques, dont des données liées à une adresse IP, à un appareil et à une boîte électronique. Ces éléments annoncés par une société d’analyse n’ont pas rendu publique une identité civile vérifiable ni une arrestation.[5][7]
Poly Network a utilisé le surnom « Mr. White Hat » dans sa communication. Le nom contribue au récit de la restitution, mais il ne prouve pas que l’attaque ait été autorisée. Les personnes touchées sont d’abord les utilisateurs dont les actifs étaient détenus dans les contrats du protocole. S’y ajoutent l’équipe de Poly Network, les plateformes qui ont suivi les mouvements et les émetteurs capables d’agir sur certains jetons.
2. Pourquoi : la version de l’attaquant, pas une preuve de son mobile
Au cours de la crise, l’auteur a communiqué par des messages associés à des transactions. Il a présenté l’opération comme une expérience, dit l’avoir menée « pour le plaisir » et affirmé vouloir montrer que le système était vulnérable. Il a également soutenu qu’il ne souhaitait pas causer de pertes définitives.[1][7]
Une motivation revendiquée après coup ne constitue pas la preuve d’une autorisation préalable.
Un audit éthique suppose normalement un mandat, un périmètre défini et une procédure de signalement. Dans cette affaire, des actifs appartenant à des utilisateurs ont été déplacés sans autorisation publique préalable. Leur restitution a réduit le dommage final, mais elle ne transforme pas rétroactivement l’intrusion en test encadré. Les motifs privés de l’auteur — et la sincérité de son récit — restent invérifiables à partir des sources publiques.
3. Comment : la faille dans le mécanisme inter-chaînes
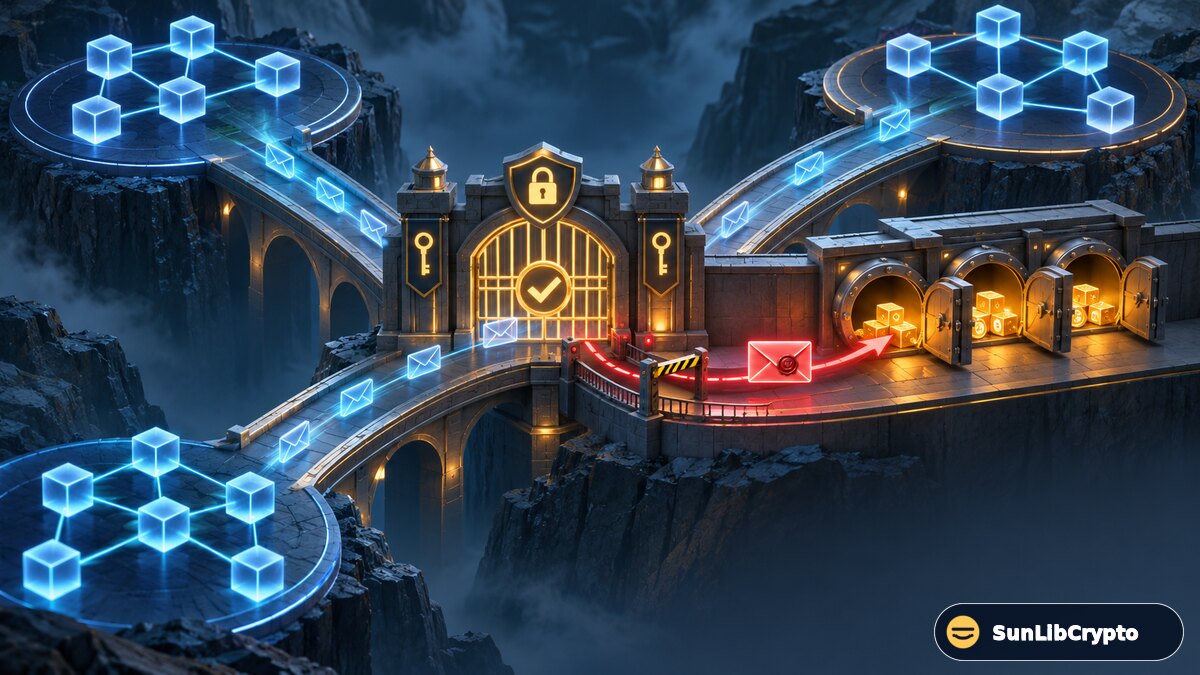
Poly Network reliait différents réseaux. Pour déplacer un actif, ses contrats devaient vérifier qu’un événement valide avait eu lieu sur la chaîne d’origine, puis exécuter l’action correspondante sur la chaîne de destination. Cette passerelle dépendait d’un mécanisme de validation fondé sur des « keepers » et des contrats qui géraient les messages reçus.
Dans son analyse technique, SlowMist décrit le rôle de deux contrats Ethereum : EthCrossChainManager, qui traite des appels inter-chaînes, et EthCrossChainData, qui stocke notamment des paramètres et les clés publiques des keepers. Une faiblesse de contrôle d’accès aurait permis à un message spécialement construit d’atteindre une fonction privilégiée et de modifier les clés de validation reconnues par le système.[4][5]
BlockSec a ensuite précisé que la modification des keepers était au cœur de l’attaque, plutôt qu’une simple fuite de clé privée. Une fois cette étape de validation contournée, les contrats de destination ont accepté des instructions permettant de déplacer les actifs.[6]
- Préparer des messages inter-chaînes malveillants.
- Exploiter un contrôle insuffisant sur une fonction privilégiée.
- Faire accepter une configuration de validation manipulée.
- Déclencher des mouvements depuis les contrats vers des adresses contrôlées par l’attaquant.
Cette explication suit les analyses de sécurité publiées ; elle ne signifie pas que chaque détail opérationnel a été établi par une enquête judiciaire. Le registre blockchain a fidèlement enregistré des transactions que le mécanisme de confiance de Poly Network avait laissé passer : la transparence rendait les mouvements observables, mais ne les empêchait pas.
4. Que représentent les « 610 millions » ?
Poly Network a annoncé environ 610 millions de dollars d’actifs concernés. Chainalysis a estimé le total à environ 612 millions. Ces chiffres peuvent différer selon le prix de chaque jeton au moment où la valeur est calculée, les actifs retenus dans le périmètre et l’heure de référence.[1][7]
Les fonds étaient répartis sur plusieurs réseaux et sous plusieurs formes de jetons. « 610 millions de dollars » est une estimation de la valeur de ces actifs au moment de l’incident. Ce n’est pas la preuve que l’auteur a pu convertir la totalité en dollars, ni qu’il a conservé ce montant.
Certains actifs, notamment des stablecoins, pouvaient être immobilisés par leur émetteur. Une partie du résultat dépendait donc de contrôles centralisés extérieurs au protocole et de la coopération des plateformes qui surveillaient les fonds.
5. Une restitution progressive, achevée le 26 août
Dire que les fonds ont été « rendus quelques jours plus tard » raccourcit une séquence qui s’est étalée sur plus de deux semaines.[1][2][3]
- 10 août 2021 : Poly Network rend l’attaque publique et diffuse les adresses concernées.
- 11–12 août : les premiers retours commencent. Chainalysis estime qu’environ 578,6 millions de dollars ont été rendus au 12 août ; environ 33,4 millions de dollars en USDT sont alors gelés — une estimation en dollars au cours du moment.[7]
- 19–22 août : d’autres actifs sont restitués. Poly indique que 28 953 ETH et 1 032 WBTC restent dans un portefeuille multisignature, soumis à une autorisation attendue de l’auteur.[1]
- 23 août : la clé privée du portefeuille multisignature est transmise ; Poly lance la procédure de restauration complète.[2]
- 25 août : Tether libère 33 431 200 USDT et les envoie vers l’adresse multisignature désignée par Poly. Il s’agit du nombre exact de jetons ; les 33,4 millions de dollars mentionnés plus haut étaient l’estimation de leur valeur.[3]
- 26 août : Poly Network annonce que la récupération des actifs est complète.[3]
La récupération a donc mobilisé plusieurs acteurs et plusieurs étapes : les mouvements de l’attaquant, la clé d’un portefeuille multisignature, les décisions de l’émetteur de stablecoin et la coordination de Poly Network. Ce n’était pas une annulation automatique de l’attaque par le protocole lui-même.
6. La restitution n’efface ni l’intrusion ni la fragilité du modèle
Le retour des actifs a réduit les pertes définitives, sans répondre à toutes les questions. Il n’établit ni l’existence d’un accord préalable, ni l’absence de préjudice temporaire, ni la sincérité du mobile revendiqué. Il ne supprime pas non plus la leçon structurelle : un pont inter-chaînes doit décider quels messages venus d’autres réseaux méritent confiance. Si un contrôle privilégié peut être détourné, cette couche devient un point de défaillance majeur.
Le gel des USDT montre une autre limite du récit d’une décentralisation complète : des émetteurs de jetons peuvent agir sur leurs propres actifs. Cette intervention a contribué au dénouement, mais la capacité de geler n’est pas une propriété de la blockchain publique elle-même.
En janvier 2024, Poly Network a publié des mesures de contrôle après un autre exploit, survenu en 2023 ; ce second incident ne doit pas être confondu avec celui de 2021. Le protocole a ensuite annoncé l’arrêt complet de ses services à compter du 30 septembre 2024.[8]
Ce que les pièces établissent — et ce qu’elles ne permettent pas de conclure
| Les pièces établissent | Elles ne permettent pas de conclure |
|---|---|
| Poly Network a signalé le 10 août 2021 le déplacement d’actifs évalués à environ 610 millions de dollars. | Que l’auteur ait encaissé ou conservé 610 millions de dollars en monnaie fiduciaire. |
| Les analyses techniques décrivent une manipulation du mécanisme de validation inter-chaînes et des privilèges contractuels. | Que l’identité civile de l’auteur ou chaque détail de l’opération soit connu du public. |
| L’auteur a revendiqué des motifs de démonstration et de curiosité ; Poly a annoncé une récupération complète le 26 août. | Que l’attaque ait été autorisée avant son exécution ou que le motif déclaré soit prouvé. |
| Tether a gelé puis libéré 33 431 200 USDT, ensuite envoyés à Poly Network. | Que la récupération ait été automatique ou entièrement décentralisée. |
| Poly Network a annoncé la cessation de ses services à partir du 30 septembre 2024. | Que cette fermeture soit imputable à la seule attaque de 2021. |
Conclusion : un retour spectaculaire, pas un mandat rétroactif
Qui ? Un acteur jamais identifié publiquement. Pourquoi ? Il a dit avoir agi « pour le plaisir » et vouloir révéler une faille ; ce récit ne peut être vérifié comme son mobile exclusif. Comment ? En exploitant les faiblesses du mécanisme qui validait les messages inter-chaînes et en faisant accepter des instructions permettant de déplacer les actifs.
La restitution, presque complète et achevée par étapes, est exceptionnelle. Elle ne fait pas de l’auteur un auditeur mandaté après coup. Poly Network montre plutôt le paradoxe des ponts : l’interconnexion facilite le transfert d’actifs, mais crée une couche de confiance dont la compromission peut exposer simultanément plusieurs réseaux.
Le « hacker éthique » est ici une étiquette née après l’attaque. Les pièces documentent une faille exploitée et des fonds rendus ; elles ne prouvent ni l’autorisation préalable ni les intentions que l’auteur revendique.
Sources et méthode
- [1] Poly Network, « Honour, Exploit, and Code: How we lost 610M dollar and got it back » — récit et chronologie de la réponse : publication du protocole.
- [2] Poly Network, « Commences Full Asset Restoration », 23 août 2021 — transmission de la clé multisignature et début de la restauration : communiqué.
- [3] Poly Network, « Asset Recovery Complete », 26 août 2021 — libération des USDT par Tether et annonce de récupération complète : communiqué.
- [4] SlowMist, « The Root Cause Of Poly Network Being Hacked » — analyse de l’accès au contrat
EthCrossChainData: analyse technique. - [5] SlowMist, « The Analysis and Q&A Of Poly Network Being Hacked » — fonctionnement des contrats et des keepers : analyse complémentaire.
- [6] BlockSec, « The Initial Analysis of the PolyNetwork Hack » — mise à jour sur la modification des keepers : analyse et mise à jour.
- [7] Chainalysis, « Poly Network Attacker Returning Funds After Pulling Off Biggest DeFi Theft Ever » — estimation à 612 millions de dollars, statut des retours et identité non établie : suivi de l’affaire.
- [8] Poly Network, « Notice of Complete Termination of Poly Network Services » — cessation des services à compter du 30 septembre 2024 : avis du protocole.
Les estimations historiques en dollars varient avec le cours et la méthode de calcul. Les montants précis en jetons sont indiqués séparément. L’auteur n’ayant pas été identifié publiquement, l’image de silhouette est une illustration symbolique, pas un portrait. Toutes les illustrations comportent la signature graphique SunLibCrypto.