
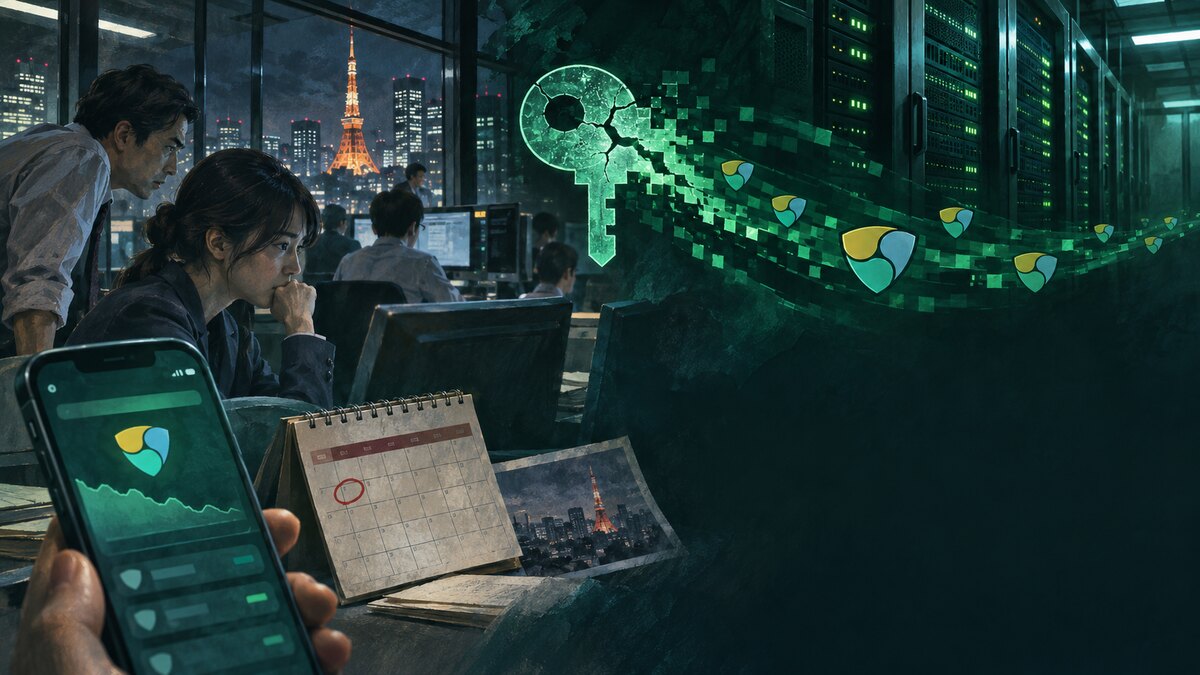
Le 26 janvier 2018, Coincheck annonce la disparition de plus de 526 millions de jetons NEM (XEM), évalués alors à environ 530 millions de dollars. L’affaire est souvent résumée comme le piratage d’une blockchain. Les pièces disponibles racontent autre chose : les clés qui protégeaient les fonds étaient exposées dans un portefeuille connecté à Internet.[4][5]
Le réseau NEM a enregistré des transferts signés par une clé valide. La faille documentée se situait dans l’environnement de garde de Coincheck.
1. Qui a créé Coincheck — et dans quel but ?
 SunLibCrypto
Coincheck naît en plusieurs étapes. En août 2012, quatre entrepreneurs fondent ResuPress : Koichiro Wada, Yusuke Otsuka, James Riney et Takuro Mizobe. Otsuka, cofondateur, raconte que Wada et Mizobe prennent ensuite une part centrale dans le développement du service. Riney est le premier dirigeant de l’entreprise ; il quitte le projet après environ deux ans. Mizobe part plus tard pour se consacrer au jeu vidéo. ResuPress lance sa plateforme d’échange en août 2014, puis adopte le nom Coincheck en 2017. Wada en est alors le président-directeur général.[1][2]
 SunLibCrypto
 SunLibCrypto
 SunLibCrypto
 SunLibCrypto
Le but initial n’était pas de créer une nouvelle blockchain : Coincheck voulait rendre l’achat et l’usage des cryptomonnaies plus accessibles au public japonais, grâce à une interface facile à prendre en main. Cette simplicité reposait sur un modèle de garde : la plateforme détenait les actifs et réalisait les opérations pour ses clients. Le même choix qui simplifiait l’usage concentrait aussi le risque sur ses systèmes et ses clés.[3]
2. Huit heures de transferts avant l’alerte publique
 SunLibCrypto
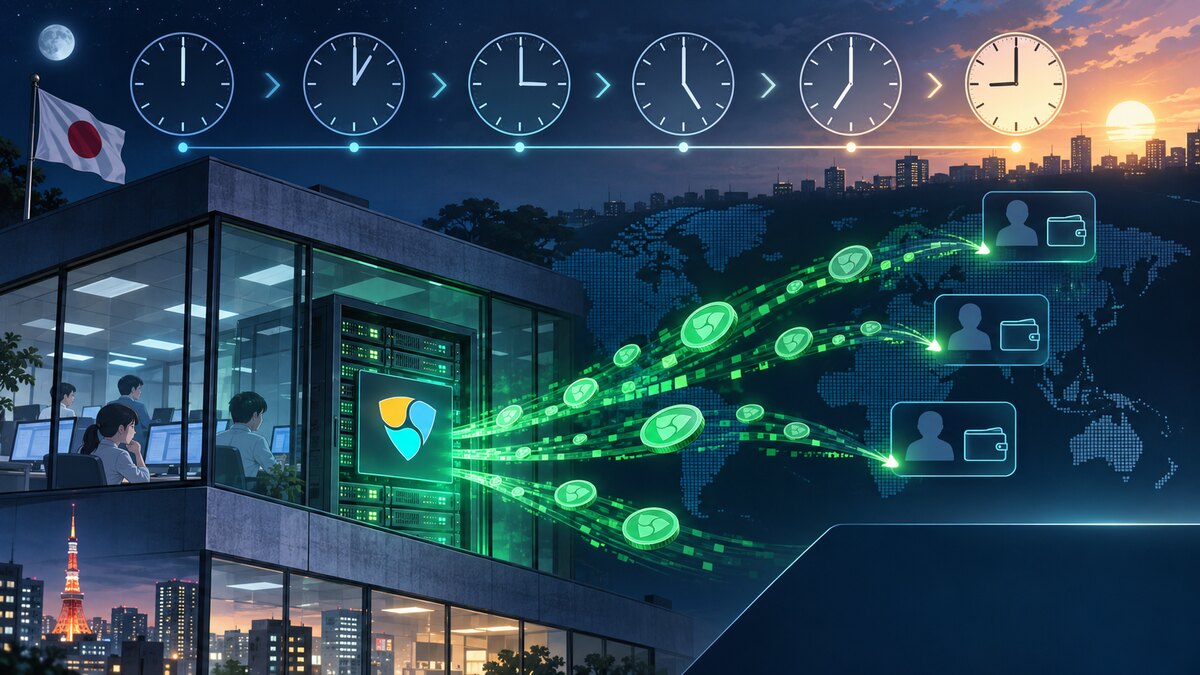
Selon la FAQ de Coincheck, les mouvements non autorisés commencent à 00 h 02 et se poursuivent jusqu’à 08 h 26, heure japonaise, le 26 janvier. La plateforme dit détecter une anomalie à 11 h 25. Elle suspend les dépôts en XEM, puis les achats et ventes de ce jeton, avant d’étendre les restrictions à d’autres actifs et aux retraits en yens.[4]
Coincheck chiffre la sortie à 526 300 010 XEM. La FSA et d’autres documents japonais arrondissent parfois le total à 523 millions. La valeur fréquemment citée de 530 millions de dollars est une estimation au cours du marché autour du jour du vol, et non une somme en dollars retirée d’un compte bancaire. La FSA évoque environ 58 milliards de yens à cette date, tandis que Coincheck évaluera ensuite sa perte à 46,6 milliards de yens selon une autre base de calcul.[4][5]
3. Comment l’intrusion a-t-elle fonctionné ?
 SunLibCrypto
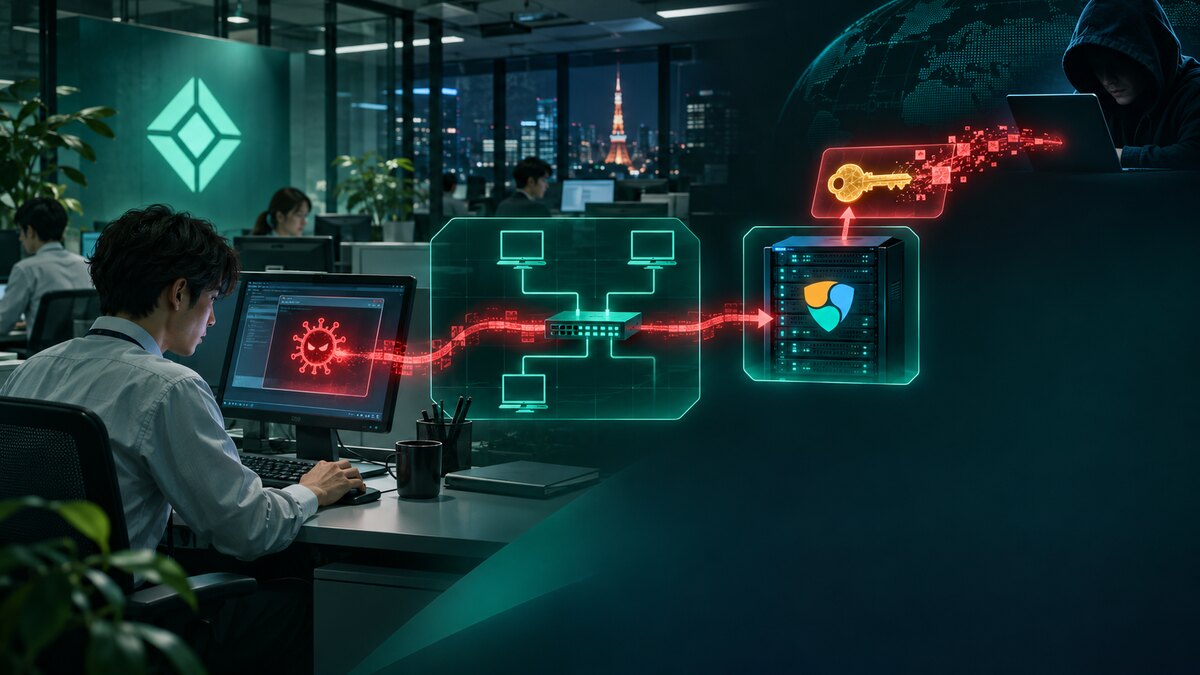
La reconstitution de Coincheck, reprise par la FSA, décrit quatre étapes. Premièrement, un logiciel malveillant est installé sur le terminal d’un employé. Deuxièmement, les attaquants utilisent ce poste pour accéder au réseau interne. Troisièmement, un outil de prise de contrôle à distance leur permet d’intercepter des communications sur le serveur NEM et de récupérer une clé privée. Enfin, ils utilisent cette clé pour envoyer les XEM vers des adresses externes. Coincheck présente cette séquence comme son estimation après enquête et consultation de cinq sociétés spécialisées en sécurité informatique.[4][5]
Les documents publics ne précisent pas comment le malware a été installé — par hameçonnage, pièce jointe ou autre voie — ni tous les contrôles qui ont échoué. Le point établi est plus circonscrit : un environnement interne et une clé ont été compromis, puis les transferts ont été signés et diffusés.
Les éléments disponibles ne démontrent pas que le consensus ou le protocole NEM a été cassé. Une blockchain vérifie une signature valide ; elle ne peut pas savoir si la personne qui détient la clé agit pour le compte de son propriétaire ou l’a dérobée.
4. Le portefeuille chaud : rapidité contre exposition
 SunLibCrypto
Un portefeuille chaud est connecté à Internet. Il permet à une plateforme d’exécuter rapidement dépôts et retraits, mais expose les systèmes qui stockent ou utilisent les clés à des attaques informatiques.
La FSA indique que la totalité des XEM volés se trouvait dans un portefeuille chaud. Cela ne signifie pas que tous les actifs de tous les clients étaient dans ce portefeuille ; cela signifie que l’ensemble des XEM concernés dépendait de clés gardées dans un environnement connecté. Les documents disponibles ne disent pas pourquoi Coincheck y conservait le stock concerné. La facilité des opérations est une explication plausible, mais elle n’est pas établie par les pièces.[6]
La leçon n’est pas qu’un portefeuille chaud devrait disparaître : les plateformes en ont besoin pour une partie de leur activité. Le risque dépend notamment de la quantité conservée en ligne, des contrôles d’accès, de la séparation des fonctions, de la surveillance et de la capacité à interrompre rapidement des mouvements anormaux. La FSA a insisté sur ces questions dans son examen des dispositifs de garde et de protection des utilisateurs.[6]
5. Les clients bloqués, puis indemnisés en yens
 SunLibCrypto
Après l’incident, Coincheck suspend de nombreux services. Les retraits en yens reprennent progressivement le 13 février 2018. Pour les XEM, l’entreprise annonce une indemnisation de 88,549 yens par jeton, calculée selon le solde de chaque client à la clôture du 26 janvier. Le paiement est crédité sur les comptes Coincheck et la société annonce l’achèvement de l’opération le 12 mars.[7]
Ce remboursement en monnaie fiduciaire ne signifie pas que les clients ont récupéré les mêmes XEM ni que les jetons volés ont tous été retrouvés. Le taux fixe, le montant total ultérieurement comptabilisé et la valeur des actifs au jour de l’attaque sont des données distinctes.
6. Qui étaient les attaquants — et pourquoi ?
 SunLibCrypto
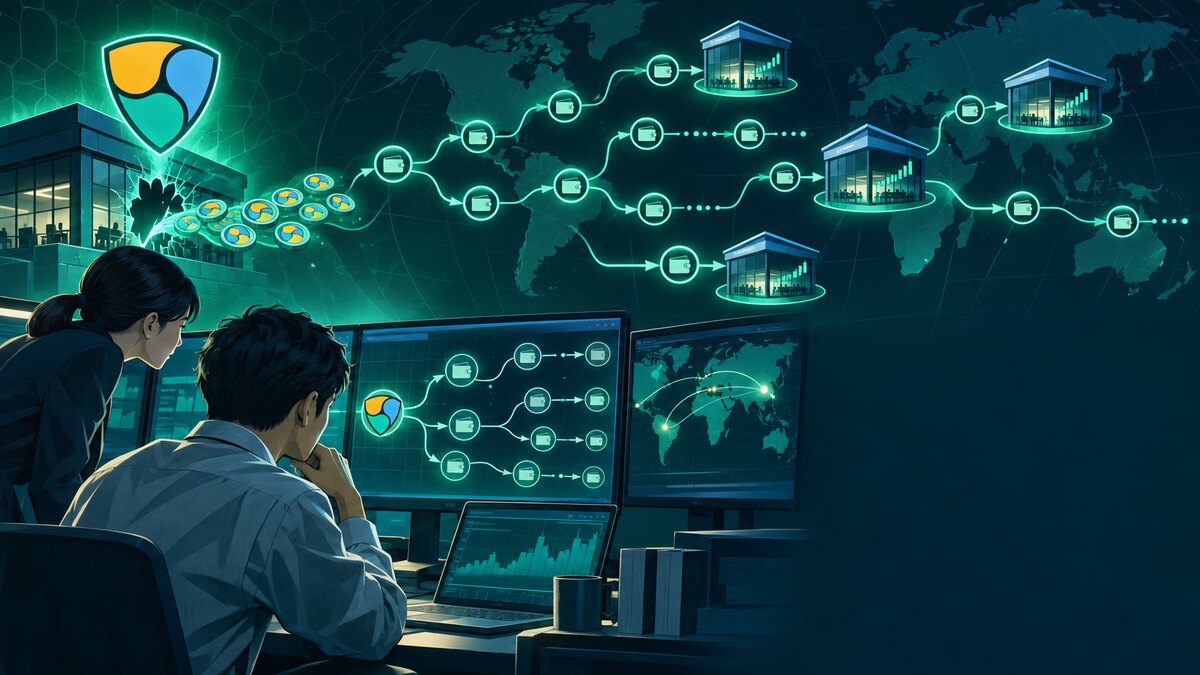
La Fondation NEM annonce en février 2018 qu’elle suit les mouvements des XEM et marque les adresses liées au vol. Ce dispositif peut aider les plateformes à repérer des jetons suspects lorsqu’ils y arrivent. Ce n’est pas un gel inscrit dans le protocole : les transferts restent visibles et techniquement possibles sur le réseau.[8]
Au Japon, des personnes sont ensuite arrêtées ou poursuivies pour avoir échangé une partie des jetons. Une étude consacrée au blanchiment des XEM rapporte qu’en 2021, des procédures visaient environ une trentaine de personnes. Ces suspects étaient présentés comme des personnes ayant reçu ou échangé des actifs issus du vol ; cela ne les identifiait pas comme les intrus qui avaient compromis le réseau de Coincheck. L’étude indiquait que les pirates eux-mêmes n’avaient pas été arrêtés à la date de sa publication.[9]
Qui a commandité l’intrusion ? Les sources publiques citées ici ne donnent pas de nom ni d’attribution certaine à un groupe. Pourquoi ? Le mobile exact n’est pas établi. La conversion ultérieure de jetons est compatible avec une recherche de profit, mais ne prouve ni l’identité du commanditaire ni son intention initiale. Affirmer que Coincheck a été choisi précisément parce que tous les XEM concernés étaient en ligne irait au-delà des preuves disponibles.
7. Le régulateur intervient, Monex reprend la plateforme
 SunLibCrypto
La FSA demande des informations à Coincheck, lui ordonne d’améliorer ses opérations le 29 janvier, mène une inspection sur place le 2 février, puis impose une nouvelle mesure le 8 mars 2018. Le régulateur relève alors de graves insuffisances dans la gestion de l’entreprise et ses contrôles internes ; il demande aussi aux autres plateformes japonaises de vérifier leurs dispositifs de gestion des risques informatiques.[5][10]
Le groupe financier Monex acquiert Coincheck le 16 avril 2018. Selon les documents déposés ultérieurement par Coincheck, la plateforme obtient une licence japonaise d’échange d’actifs numériques en janvier 2019 après des améliorations de ses systèmes de gestion des risques et de sa gouvernance.[11][3]
La leçon institutionnelle est claire : maintenir une bourse centralisée exige des moyens de sécurité, des contrôles internes et une conformité suivie. Ces obligations ont un coût, mais elles font partie des conditions de continuité de l’entreprise, pas d’un simple supplément administratif.
Ce que les pièces établissent — et ce qu’elles ne permettent pas de conclure
| Les pièces établissent | Elles ne permettent pas de conclure |
|---|---|
| ResuPress a été fondée par Wada, Otsuka, Riney et Mizobe ; Coincheck a lancé son service d’échange en 2014 pour faciliter l’accès aux cryptomonnaies. | Que les fondateurs aient joué un rôle dans le piratage de 2018. |
| 526 300 010 XEM ont été transférés hors de Coincheck le 26 janvier 2018. | Que 530 millions de dollars en espèces aient été emportés ; c’est une valorisation des jetons à un cours donné. |
| Les XEM dérobés étaient dans un portefeuille connecté et Coincheck décrit une clé privée compromise. | Que le consensus ou le protocole NEM ait été cassé. |
| Des personnes ont été poursuivies pour des échanges de XEM liés au vol. | Qu’elles étaient les auteurs de l’intrusion ou que l’identité des pirates soit publiquement connue. |
| Coincheck a annoncé une indemnisation en yens, au taux de 88,549 yens par XEM. | Que tous les jetons volés aient été récupérés ou rendus aux clients. |
Conclusion : le réseau a fonctionné, la garde a échoué
Le casse de Coincheck n’a pas démontré qu’une blockchain pouvait être facilement « cassée ». Il a montré qu’une plateforme centralisée peut concentrer des centaines de millions de dollars d’actifs derrière une clé utilisée dans un environnement connecté, et que la transparence du registre ne protège pas les fonds si cette clé tombe entre de mauvaises mains.
Coincheck a indemnisé ses clients en yens, puis a été rachetée par Monex et a repris ses activités sous un cadre renforcé. Le défaut central se trouvait dans la chaîne de garde et de contrôle des actifs. La sécurité d’une plateforme dépend aussi de la façon dont elle protège les clés capables de déplacer les fonds.
Sources et méthode
- [1] Yusuke Otsuka, cofondateur de Coincheck/ResuPress, récit des quatre cofondateurs : Monex Media.
- [2] Coincheck, manuel de transaction de juillet 2017, historique et gouvernance de l’entreprise : document officiel.
- [3] Coincheck Group, document déposé auprès de la SEC en 2026 : historique, mission et gestion des risques.
- [4] Coincheck, FAQ sur le transfert non autorisé de NEM : chronologie, montant et reconstitution de l’attaque.
- [5] Agence japonaise des services financiers (FSA), réponse réglementaire et enquête de la plateforme : rapport de la FSA.
- [6] FSA, examen des risques liés aux portefeuilles chauds et à la protection des utilisateurs : rapport sur les portefeuilles connectés.
- [7] Coincheck, annonce de l’indemnisation des détenteurs de XEM : modalités et taux annoncé.
- [8] Fondation NEM, annonce sur le suivi des fonds volés : marquage d’adresses et traçage.
- [9] Étude universitaire sur le suivi et le blanchiment des XEM volés : étude publiée en 2021.
- [10] FSA, mesure d’amélioration du 8 mars 2018 : chronologie réglementaire.
- [11] Monex, annonce du rachat de Coincheck le 16 avril 2018 : communiqué d’acquisition.
Les données et les citations sont présentées selon leur source et leur méthode de calcul. Les illustrations sont des reconstitutions éditoriales, pas des photographies d’archives ni des représentations des personnes concernées. Les conclusions sur les attaquants restent limitées à ce que les sources publiques citées permettent d’établir.