
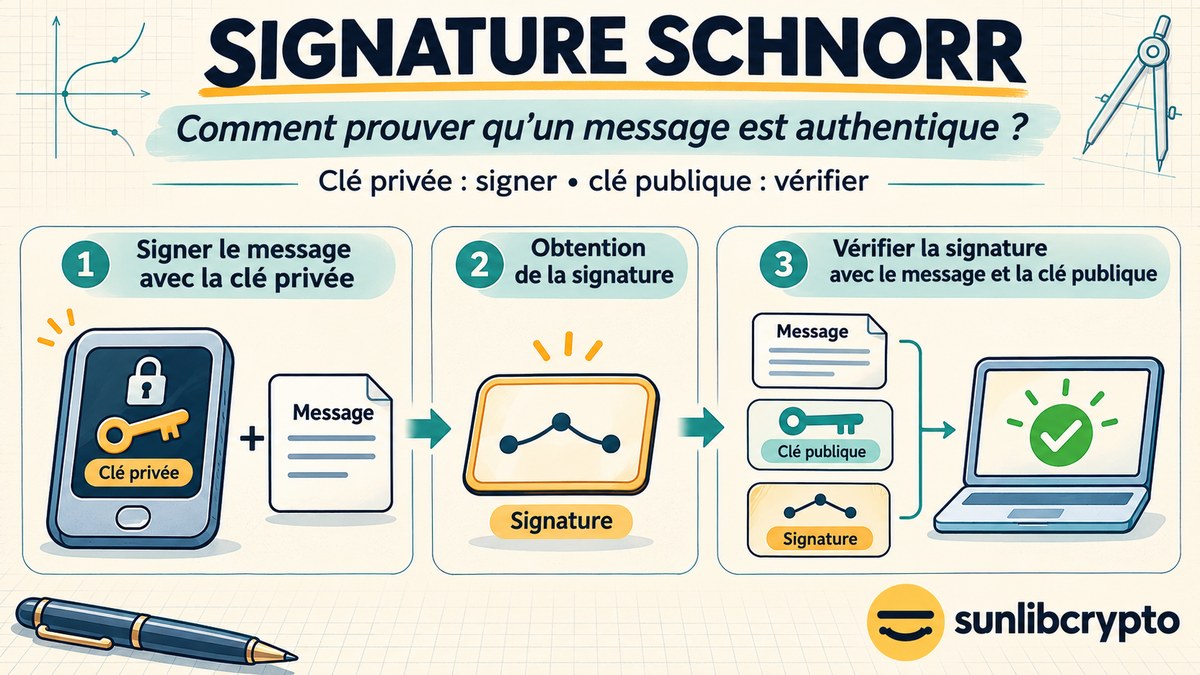
Définition : de quoi parle-t-on ?
La signature Schnorr est un algorithme de signature numérique basé sur la cryptographie à courbe elliptique. Contrairement aux signatures ECDSA, elle permet de combiner plusieurs signatures en une seule, offrant ainsi une preuve de validité plus compacte. Elle repose sur la génération d’un nombre aléatoire, le calcul d’un point de courbe et l’utilisation d’un hash pour lier la signature à la donnée signée. Cette approche simplifie la vérification et améliore la sécurité contre certaines attaques.
À quoi cela sert-il ?
Le principal objectif de la signature Schnorr est d’offrir une méthode de vérification plus efficace et plus sécurisée pour les transactions numériques. Elle est utilisée dans les protocoles où la vérification de plusieurs signatures simultanées est requise, comme dans certains systèmes de paiement ou plateformes de contrats intelligents. En réduisant la taille du certificat et en éliminant les vulnérabilités liées à l’usage d’un chiffre aléatoire partagé, Schnorr facilite l’intégrité des données et renforce la confiance des utilisateurs.
Comment cela fonctionne, étape par étape
- Génération de la clé privée et de la clé publique On commence par choisir un nombre entier secret qui constitue la clé privée. Ce nombre est multiplié par le point générateur de la courbe elliptique pour obtenir un point sur la courbe, qui représente la clé publique. La clé publique est ensuite partagée avec les parties qui doivent vérifier la signature.
- Création du message et du nonce Le message à signer est d’abord converti en un format binaire standard. Ensuite, on génère un nombre aléatoire appelé nonce, qui est unique pour chaque signature. Ce nonce est multiplié par le point générateur pour produire un point supplémentaire, utilisé plus tard dans le calcul de la signature.
- Calcul du point et du hash Le point obtenu à partir du nonce est ajouté au point public multiplié par le hash du message. Le résultat est un nouveau point dont la coordonnée X est utilisée comme composante de la signature. Un hash supplémentaire combine cette coordonnée X et le message pour produire la valeur finale de la signature.
- Vérification de la signature Le vérificateur calcule un nouveau point en multipliant le hash du message par le point public et en ajoutant le point correspondant au nonce. Puis il compare la coordonnée X de ce point avec la valeur de la signature. Si elles correspondent, la signature est valide, sinon elle est rejetée.
Exemple concret (scénario fictif)
Dans une petite ville, un commerçant nommé Luc décide de mettre en place un système de paiement numérique pour ses clients. Il génère une paire de clés cryptographiques et crée une signature Schnorr pour chaque transaction qu’il réalise. Un jour, un client achète un café et signe électroniquement la commande. Grâce à la propriété de regroupement des signatures Schnorr, Luc peut combiner les signatures de plusieurs clients en une seule, réduisant ainsi la charge sur le réseau et accélérant le processus de vérification. Après la mise en œuvre, la boutique constate une baisse des frais de transaction et une augmentation de la confiance des clients, car ils voient les signatures vérifiées en un instant. Cette approche simple et efficace illustre comment la signature Schnorr peut transformer l’expérience de paiement au quotidien.
Différences et cas d’utilisation
- Signature unique et agrégation
- Dans Schnorr, un seul paramètre de signature suffit pour valider plusieurs messages grâce à l'agrégation, tandis que ECDSA nécessite une signature distincte pour chaque message et cela réduit la empreinte de stockage.
- Résistance aux collisions et forgage
- Schnorr garantit que deux signatures différentes ne peuvent pas produire la même valeur de hachage, ce qui rend les attaques de collision beaucoup plus difficiles. Contrairement à ECDSA, Schnorr n'utilise pas de nombre aléatoire qui, si mal généré, pourrait compromettre la clé privée. Cette propriété renforce la confiance dans les transactions numériques.
- Simplicité d'implémentation et audit
- Le schéma Schnorr est plus simple à analyser que ECDSA, car il repose sur des opérations arithmétiques linéaires et ne comporte pas de branchements conditionnels complexes. Cette simplicité facilite les vérifications formelles et réduit les risques d'erreurs de développement. En conséquence, les auditeurs peuvent plus rapidement confirmer la conformité et la sécurité du protocole.
Avantages et intérêts possibles
- La signature Schnorr réduit la taille des signatures de 1 à 2 fois par rapport à ECDSA, ce qui diminue la consommation de bande passante et l'espace de stockage, surtout pertinent dans les réseaux blockchain où chaque byte compte pour l'efficacité du consensus.
- L'agrégation de signatures permet de combiner plusieurs validations en une seule, ce qui accélère les vérifications multiples dans les systèmes de paiement multi-parties et réduit les coûts de calcul, tout en préservant la preuve de validité et la non-répudiation.
Inconvénients et limites
- La sécurité de Schnorr dépend de la qualité du générateur de nombres aléatoires ; un défaut dans ce composant peut compromettre la confidentialité de la clé privée, rendant l'algorithme vulnérable aux attaques de type faille de signature ou de réutilisation de nonce.
- Les protocoles d'agrégation nécessitent un consensus préalable sur les clés publiques agrégées ; sans une synchronisation précise, un adversaire peut injecter des clés malveillantes, entraînant une signature invalide ou une perte de confiance dans l'ensemble du réseau.
Risques réels à connaître
- Si la valeur aléatoire utilisée pour générer le nonce n’est pas suffisamment imprévisible, un attaquant peut déduire la clé privée, compromettant la sécurité globale du portefeuille et ouvrant la porte à la falsification de transactions. Cette faille expose l’utilisateur à des pertes financières irréparables.
- Lorsque plusieurs signatures sont agréées sans un protocole de vérification robuste, il devient possible de créer des signatures frauduleuses qui semblent valides, entraînant la validation involontaire de transactions non autorisées et la perte de fonds pour les utilisateurs. Ce type de vulnérabilité est difficile à repérer sans audits approfondis.
- Si le mécanisme de hachage utilisé dans la signature n’est pas cryptographiquement sûr, la signature peut être soumise à des attaques de collision, permettant à un adversaire d’échanger des messages valides contre d’autres non vérifiés. Cela compromet l’intégrité des données et la confiance du réseau.
- L’absence de standardisation claire sur la façon d’agréger les signatures peut entraîner des incohérences lors de la vérification, rendant certains nœuds du réseau incapables de valider correctement une transaction agrégée. Cette fragmentation provoque des retards de confirmation et une perte de confiance parmi les participants.
Comment vérifier concrètement
- Vérifier la validité d’une signature Schnorr passe par le calcul du point R, la recomposition du challenge et la comparaison du produit de la clé publique avec le résultat. Cette procédure doit être réalisée sur la même courbe elliptique utilisée lors de la signature.
- Pour confirmer l’intégrité du message, on applique un hash sur le contenu et sur le point R, puis on vérifie que le hash obtenu correspond au challenge utilisé lors de la signature.
- Un auditeur doit s’assurer que l’algorithme n’utilise pas de constantes faibles et que la génération du nonce est réellement cryptographiquement aléatoire et qu’il ne dépend pas d’une source de hasard prévisible.
- Les limites de vérification incluent la dépendance à la qualité du hash et la nécessité d’une synchronisation correcte des paramètres de courbe, faute de quoi la signature sera rejetée.
Pour aller plus loin
Ces références officielles permettent de recouper les règles et les mises en garde ; elles ne valident pas un projet particulier.
- AMF — informations et prévention pour les épargnants
- Définition : Ring signature
- Débuter en crypto
- Checklist avant transfert
- Assistant anti-arnaque
FAQ
Quelles vulnérabilités restent potentielles dans un protocole Schnorr malgré sa robustesse apparente ?
Bien que la signature Schnorr supprime la non déterminisme de l'ECDSA, elle dépend toujours de la qualité du générateur de nombres aléatoires. Un mauvais choix peut entraîner une fuite de clé privée. De plus, l'algorithme reste sensible aux attaques par collision de hash si le hachage n'est pas robuste.
Comment la taille réduite de la signature influence-t-elle la performance réseau ?
Une signature Schnorr compacte réduit la charge de données à transmettre, ce qui est bénéfique pour les réseaux à bande passante limitée. Cependant, la vérification plus rapide peut nécessiter des ressources de calcul supplémentaires pour le hachage et les opérations de courbe. Sur des appareils à faible puissance, le gain de bande passante peut être compensé par une consommation énergétique accrue.
Pourquoi l'agrégation de signatures peut introduire des risques de synchronisation ?
L'agrégation de signatures repose sur la synchronisation des clés publiques et des nonces. Si un participant ne communique pas ses valeurs correctement, l'ensemble peut devenir invalide. De plus, la perte d'une seule signature peut compromettre l'intégrité de l'agrégat, surtout dans des systèmes où la temporalité des transactions est critique.