
Définition : de quoi parle-t-on ?
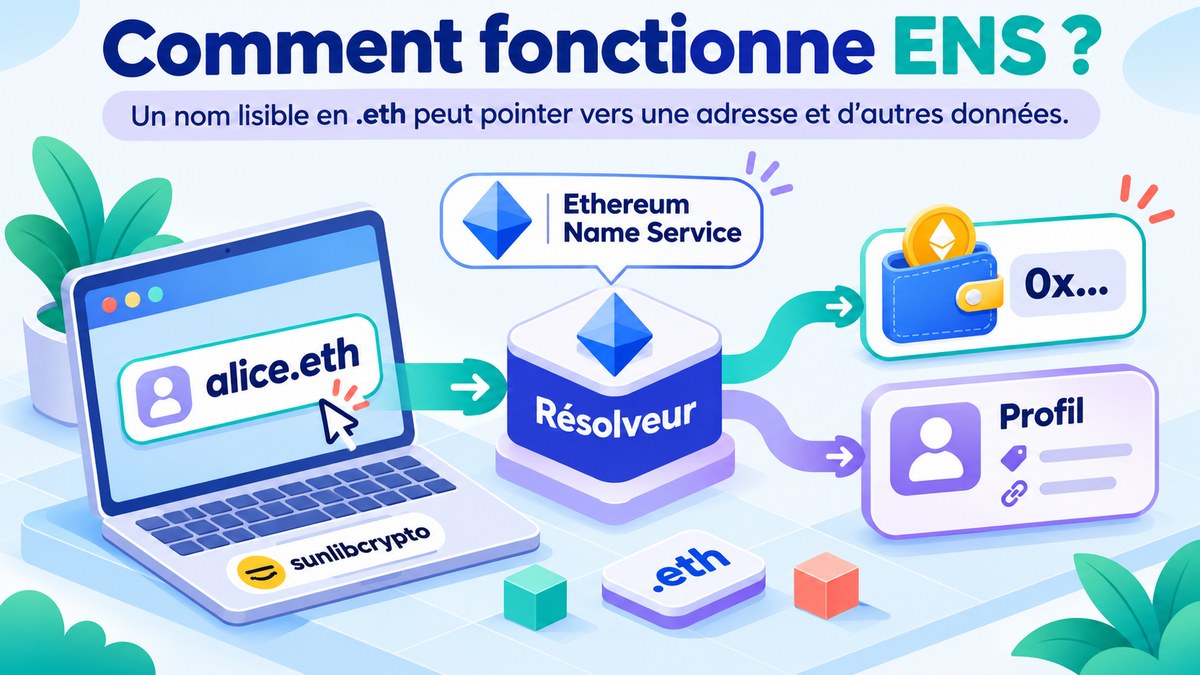
Le service de noms Ethereum, ou ENS, est un système de résolution de noms décentralisé qui associe des noms lisibles par l’homme (comme monadresse.eth) à des adresses Ethereum ou à d’autres ressources. Il fonctionne comme un DNS mais sur la blockchain, garantissant transparence et résilience. Les noms sont enregistrés via des contrats intelligents, ce qui permet à chaque détenteur de gérer son domaine sans autorité centrale.
À quoi cela sert-il ?
ENS vise à simplifier l’interaction avec la blockchain en remplaçant les longues adresses hexadécimales par des noms faciles à retenir. Il permet aux utilisateurs d’envoyer des fonds, de souscrire à des contrats ou de partager des liens sans erreur de syntaxe. En outre, ENS habilite la création de sous-domaines et l’interopérabilité entre protocoles, tout en offrant une couche d’identité numérique décentralisée sur Ethereum de globalement.
Comment cela fonctionne, étape par étape
- Enregistrement d'un domaine ENS Pour créer un nom, l'utilisateur initie une transaction vers le registre ENS en payant des frais de gaz et un dépôt. Le contrat vérifie la disponibilité, puis réserve le nom dans la blockchain. Le détenteur reçoit un identifiant unique et peut le révoquer ou le transférer à tout moment.
- Liaison d'une adresse Ethereum à votre domaine Une fois le domaine obtenu, l'utilisateur associe une adresse Ethereum en appelant la fonction 'setAddr' du contrat. L'adresse devient la cible des transferts vers le nom. Les métadonnées peuvent aussi être stockées, permettant aux applications de récupérer facilement les informations liées au domaine.
- Utilisation du domaine pour les transactions et interactions Après configuration, l'utilisateur peut envoyer des fonds en utilisant son nom ENS comme adresse, simplifiant la saisie. Les contrats intelligents reconnaissent également le nom, ce qui permet l'accès à des services comme les NFT, les échanges décentralisés ou les applications DeFi, sans besoin de copier une longue adresse.
Exemple concret (scénario fictif)
Dans le scénario fictif, Marc possède une adresse Ethereum 0xABCD... Il veut envoyer des fonds à son ami Léa, mais la longueur de l’adresse l’angoisse. Il décide d’enregistrer le nom « leadev.eth » via l’ENS. Marc accède au site officiel, sélectionne « Register », entre le nom souhaité, et paie les frais de dépôt en ETH. Le nom est placé dans le registre, un NFT représentant le lien entre le nom et l’adresse 0xABCD... La blockchain valide la transaction, et le nom devient résolu. Léa reçoit les fonds grâce à la résolution du nom, évitant toute erreur de saisie. Marc constate que son portefeuille affiche désormais « leadev.eth » à la place de l’adresse, rendant les transferts plus sûrs et conviviaux.
Différences et cas d’utilisation
- Persistance sur la blockchain vs serveur centralisé
- ENS stocke les enregistrements directement sur la blockchain, garantissant une persistance à l'épreuve du temps et une résistance aux pannes. Les données ne dépendent pas d'un serveur unique, ce qui élimine le risque de point de défaillance unique et permet à chaque participant de vérifier l’état du registre en temps réel.
- Gestion des domaines de premier niveau (.eth vs .com)
- Le domaine .eth est géré par un registre décentralisé, alors que les domaines .com sont contrôlés par des autorités centralisées. Cette différence influe sur la gouvernance, la disponibilité et la facilité de migration des noms. Les détenteurs de .eth ont un contrôle total via des contrats intelligents, contrairement aux systèmes centralisés où les changements sont imposés.
- Sécurité et résilience face à la censure
- ENS fonctionne sans autorité centrale, ce qui rend difficile pour un tiers de censurer ou de bloquer un nom. Cependant, la décentralisation signifie que les mises à jour nécessitent des frais de gaz, et les utilisateurs doivent gérer la sécurité de leurs clés privées pour éviter la perte ou le vol de noms.
Avantages et intérêts possibles
- En associant des noms lisibles à des adresses, l'ENS simplifie l'interaction avec des contrats intelligents, évitant les erreurs de copie d'adresses longues et complexes, surtout lorsqu'on réalise des transferts fréquents ou des opérations multi-étapes, ce qui réduit le risque d'erreurs humaines.
- Les noms de domaine d'ENS sont enregistrés sur la blockchain, offrant une résilience contre la censure et la défaillance d'un serveur central, et garantissant que même si l'autorité de registre disparaît, les liens restent actifs tant que la transaction de mise à jour existe.
- Grâce à la possibilité de rattacher des métadonnées supplémentaires, tels que des identifiants d'authentification ou des liens vers des profils, les utilisateurs peuvent créer des identités numériques complètes et interopérables, facilitant l'intégration avec des services décentralisés sans dépendre d'un fournisseur unique.
Inconvénients et limites
- La dépendance aux frais de gaz pour l'enregistrement et la mise à jour des noms rend l'ENS moins abordable lors de pics de congestion réseau, surtout pour les utilisateurs novices qui ne comprennent pas l'importance d'anticiper les coûts, ce qui peut entraîner des retards ou des annulations de transactions.
- Les noms de domaine ENS ne sont pas encore universellement reconnus par toutes les applications, ce qui signifie que certains portefeuilles ou contrats intelligents peuvent ignorer ou mal interpréter un nom, obligeant les utilisateurs à vérifier manuellement l'adresse correspondante pour éviter des erreurs de destination.
- La sécurité de l'ENS dépend de la robustesse des contrats intelligents sous-jacents ; toute vulnérabilité découverte dans le registre principal ou les résolveurs pourrait permettre à un acteur malveillant de prendre le contrôle d'un domaine, démontrant l'importance cruciale de la revue de code et des audits continuels.
Risques réels à connaître
- Un premier risque lié à l'ENS est la perte potentielle de la clé privée du registre de domaine ; si elle est compromise, un attaquant peut redéployer le domaine vers une adresse malveillante, entraînant la perte d'assets associés et la perte de confiance dans la sécurité du réseau.
- La dépendance d'ENS à la disponibilité des nœuds réseau peut devenir un point de défaillance ; si un nombre significatif de validateurs s'arrêtent ou sont compromis, la résolution des noms peut devenir lente ou erronée, ce qui impacte directement les transactions et l'expérience utilisateur.
- Les mises à jour du protocole ENS peuvent introduire des failles temporaires ; les changements de contrat, tels que l'ajout de nouvelles fonctionnalités ou la modification des règles de résolution, nécessitent une coordination de la communauté, et un déploiement mal synchronisé peut exposer les détenteurs à des vulnérabilités imprévues.
- Enfin, l'absence de réglementation claire autour de la propriété des noms ENS expose les utilisateurs à des litiges potentiels ; si deux parties revendiquent le même domaine après un registre de domaine expiré ou mal géré, la résolution juridique peut être lente et coûteuse, laissant les participants sans recours rapide.
Comment vérifier concrètement
- Pour confirmer que votre nom ENS pointe bien vers l’adresse souhaitée, effectuez une recherche DNS via un client Ethereum, par exemple en utilisant la fonction resolve d’un contrat d’interrogation. Vérifiez que le hash de l’adresse retournée correspond exactement au hash stocké dans le registre ENS, sinon il faut réenregistrer le domaine.
- Pour s’assurer que le propriétaire du nom est bien celui qui le revendique, consultez la signature numérique associée à la transaction d’enregistrement. Une signature non valide ou provenant d’une adresse différente indique une possible fraude ou une mauvaise configuration, nécessitant la vérification manuelle ou l’intervention d’un service de réputation.
- Pour valider la sécurité du domaine, vérifiez que le registre ENS utilise un mécanisme de consensus robuste, tel que le protocole de preuve d’enjeu (Proof of Stake) d’Ethereum 2.0. Un registre non mis à jour ou utilisant un mécanisme plus ancien peut être vulnérable aux attaques de double dépense.
- Pour contrôler l’intégrité des transferts associés à un nom ENS, inspectez le code du contrat de transfert ERC‑20 ou ERC‑721 lié au domaine. Si le contrat accepte des fonctions personnalisées ou des callbacks, il est prudent de vérifier son audit de sécurité récent, car des fonctions malveillantes pourraient détourner vos fonds.
Pour aller plus loin
Ces références officielles permettent de recouper les règles et les mises en garde ; elles ne valident pas un projet particulier.
- AMF — informations et prévention pour les épargnants
- Ethereum.org — documentation du réseau Ethereum
- Définition : Ethereum Name Service
- Débuter en crypto
- Checklist avant transfert
- Assistant anti-arnaque
FAQ
Quelles sont les principales différences entre ENS et un DNS classique ?
ENS fonctionne sur la blockchain Ethereum, ce qui signifie que chaque enregistrement est stocké dans un contrat intelligent immuable. Contrairement à un DNS centralisé, aucune autorité unique ne contrôle les résolutions ; les utilisateurs possèdent les clés privées qui gèrent leurs noms. Cette décentralisation assure la résistance à la censure, mais introduit des coûts de transaction et une latence légèrement supérieure.
Comment un utilisateur obtient-il un nom .eth et le lier à son portefeuille ?
Un utilisateur commence par choisir un nom disponible via l’interface ENS ou un outil tiers. Ensuite, il soumet une transaction de registre sur la blockchain, payant une petite somme en ETH pour la création du domaine. Une fois confirmée, le nom devient son actif; il peut le pointer vers son adresse de portefeuille, un smart contract ou un service web.
Quelles sont les méthodes de sécurisation des noms ENS contre la perte de clé privée ?
La sécurité repose d’abord sur la protection de la clé privée du détenteur. Les portefeuilles matériels offrent un stockage hors ligne, tandis que les services d’enregistrement peuvent activer la fonction de transfert automatique vers un portefeuille de secours. De plus, ENS permet la mise en place de signatures multi‑signature, réduisant le risque qu’une seule clé soit compromise.