
Mis à jour le 13/07/2026
Réponse rapide
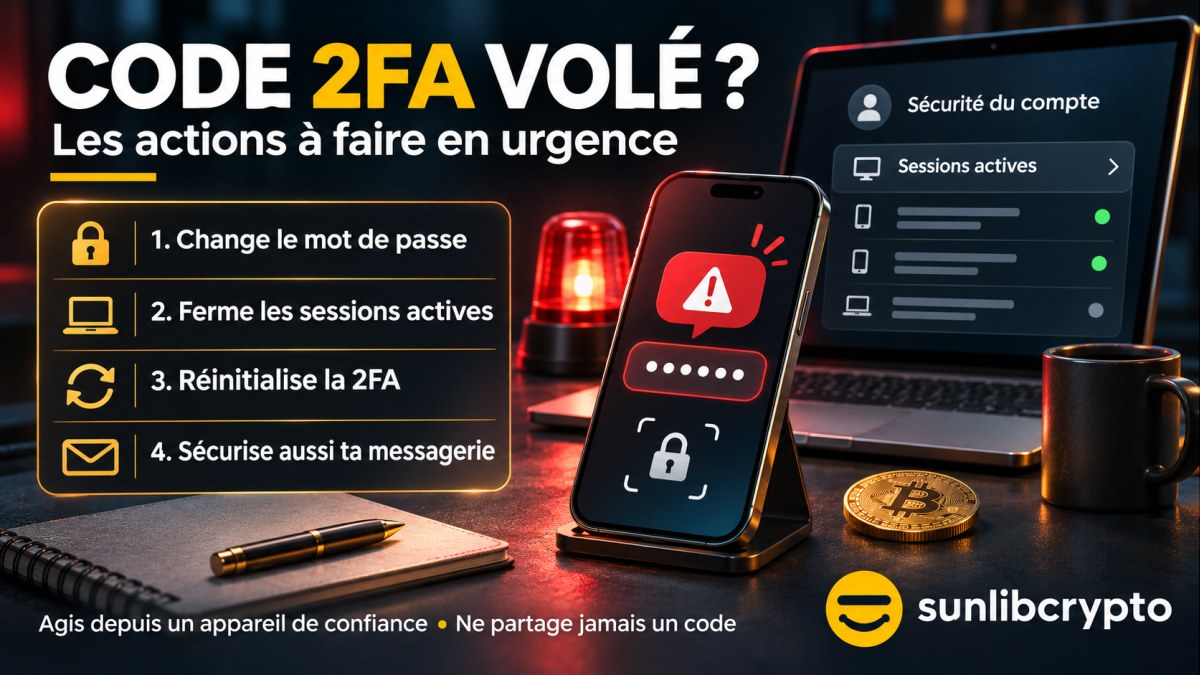
En cas de doute sur un code 2FA partagé ou intercepté, il faut immédiatement changer le mot de passe du compte concerné, révoquer les sessions actives, et si possible régénérer les codes 2FA depuis un appareil de confiance. Passer à une application d’authentification plutôt qu’un code par SMS réduit fortement le risque d’interception future.
Cette page est pensée pour un lecteur français qui veut une réponse claire avant de faire une action crypto. Elle ne remplace pas une source officielle, un support d’exchange ou un conseil professionnel, mais elle donne une méthode pratique pour éviter les erreurs courantes.
Pourquoi ce sujet mérite une vraie vérification
Un code d’authentification à deux facteurs (2FA) intercepté, partagé par erreur, ou obtenu via un SIM swap peut permettre à un attaquant d’accéder à un compte crypto même en connaissant seulement le mot de passe. Le danger est particulièrement élevé dans les minutes qui suivent la fuite du code, avant qu’il n’expire.
En crypto, l’erreur arrive souvent au moment où tout paraît simple : un bouton à cliquer, une adresse à copier, une signature à valider, ou une plateforme qui demande une action urgente.
Checklist à appliquer avant d’agir
- Changer immédiatement le mot de passe du compte concerné.
- Révoquer toutes les sessions actives depuis les paramètres de sécurité.
- Régénérer les codes 2FA depuis un appareil de confiance si possible.
- Privilégier une application d’authentification plutôt qu’un code reçu par SMS.
La checklist doit être suivie dans l’ordre. Si un point bloque, mieux vaut s’arrêter que chercher à forcer l’opération.
Méthode simple en 5 étapes
- Identifier exactement le problème. Notez le nom de la plateforme, le réseau, le token, le montant, l’adresse ou le message reçu.
- Vérifier la source. Passez par le site officiel, l’application officielle ou un registre public quand le sujet touche à la régulation.
- Comparer les informations. Si deux pages disent des choses différentes, gardez la plus officielle et la plus récente.
- Limiter le risque. Évitez les gros montants, les signatures incomprises et les paiements demandés par message privé.
- Garder les preuves. Captures, TXID, adresses, dates, e-mails et conversations peuvent aider en cas de support ou de signalement.
Erreurs fréquentes à éviter
- réutiliser le même code 2FA pour plusieurs tentatives de connexion
- attendre avant de changer le mot de passe après une fuite suspectée
- garder le SMS comme unique méthode de 2FA sur un compte à valeur importante
Ces erreurs reviennent souvent parce qu’elles semblent anodines. Pourtant, elles suffisent parfois à transformer une simple vérification en perte d’argent ou en blocage de retrait.
Outil SunLibCrypto conseillé
L’outil lié n’est pas là pour pousser à acheter ou vendre. Il sert à transformer l’article en action utile : vérifier une adresse, préparer un message support, analyser un risque.
Liens internes utiles
- Outil lié à cet article : passer de la lecture à une vérification pratique.
- Définition : QR code crypto : comprendre ce terme avant de continuer.
- Débuter en crypto : reprendre les bases avant une opération.
- Checklist avant transfert : éviter les erreurs d’adresse, réseau ou mémo.
Comment lire les signaux de risque
Un signal isolé ne suffit pas toujours à conclure. En revanche, plusieurs signaux ensemble doivent pousser à ralentir : pression temporelle, information impossible à vérifier, frais non annoncés, support uniquement disponible en message privé, contrat inconnu, absence de registre officiel ou conditions floues. La bonne méthode consiste à empiler les vérifications plutôt qu’à chercher une réponse magique en une ligne.
Bon réflexe pour débutant
Quand le doute existe, il faut réduire l’exposition : petit montant, test préalable, wallet séparé, captures de preuve et consultation des sources officielles. La prudence n’empêche pas d’utiliser la crypto, elle évite simplement de transformer une erreur évitable en problème difficile à résoudre.
Exemple de lecture prudente
Imaginons qu’un actif présenté comme stable s’écarte fortement de sa valeur habituelle ou qu’un service annonce une modification de retrait. La mauvaise réaction consiste à chercher une réponse rapide dans un groupe privé. La bonne réaction consiste à comparer plusieurs sources, regarder la liquidité disponible, vérifier les conditions de la plateforme et éviter de déplacer tout le solde d’un seul coup. Cette méthode ne garantit pas le résultat, mais elle réduit les décisions prises sous stress.
FAQ
Un code 2FA volé suffit-il seul pour accéder à un compte ?
Généralement non sans le mot de passe, mais combiné à d’autres informations volées, le risque devient réel et doit être traité en urgence.
Le 2FA par SMS est-il fiable ?
Moins qu’une application dédiée, car un SIM swap peut permettre d’intercepter les SMS reçus sur le numéro de la victime.
Faut-il activer le 2FA sur tous ses comptes crypto ?
Oui, c’est une protection de base essentielle, idéalement via une application d’authentification plutôt qu’un SMS.
Pour aller plus loin
Quand l’article parle d’un stablecoin, d’un retrait, d’un wallet ou d’un exchange, il faut aussi rappeler que la simplicité d’affichage ne prouve pas la sécurité réelle. Le lecteur doit comprendre ce qu’il détient, où il le détient et comment il peut récupérer ou déplacer ses fonds en cas de changement.