
Ce qui s’est passé
Événement daté le 11/11/2026 : « Le SDK de Ledger transmet des données de transaction et d'appareil ».
La nouvelle est apparue après qu'un groupe de passionnés de la vie privée a découvert, mardi, que le SDK utilisé par les applications de portefeuille transmettait silencieusement des données à Ledger. La révélation s'est rapidement propagée sur les réseaux sociaux, attirant l'attention sur un comportement de partage de données involontaire et par défaut.
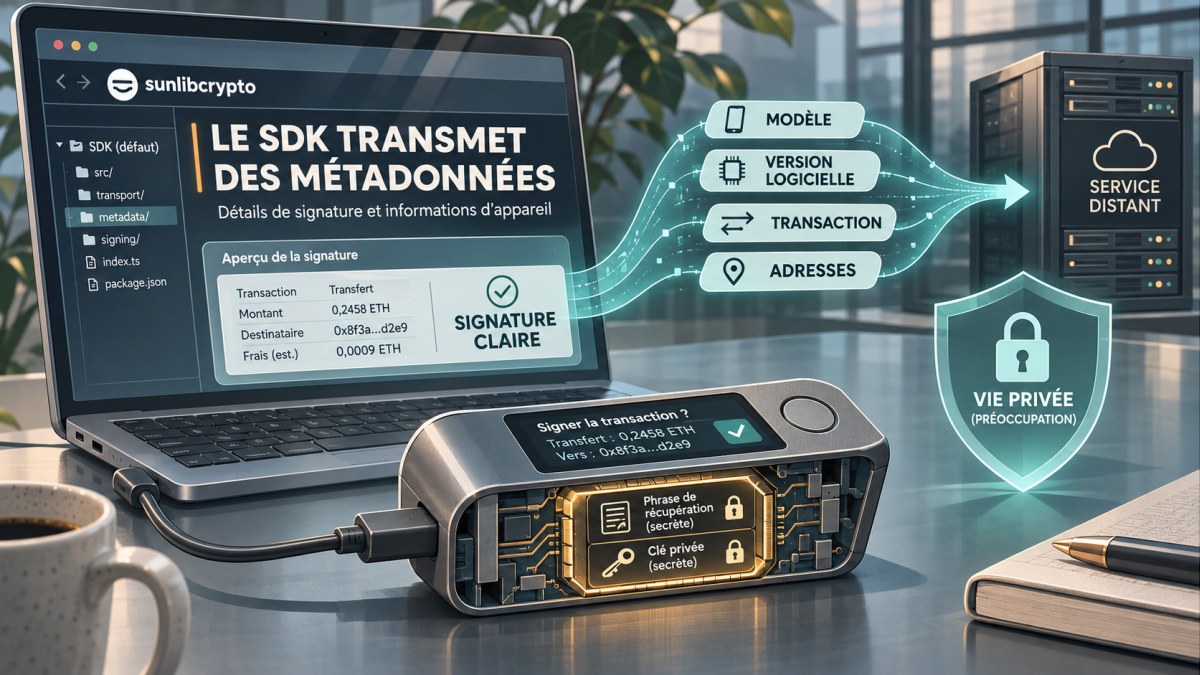
- Données de transaction envoyées par défaut : Le SDK de Ledger inclut un module de reportage qui transmet les détails de signature, les métadonnées de transaction et les identifiants d'appareil (modèle, version logicielle) aux serveurs de Ledger. Ce partage est activé depuis la version 1.16 du context-module (mai 2026) et a été déployé en production avec la version 2.1.0.
- Endpoint non aveugle utilisé : Le SDK pointe par défaut vers non-blind-signing.api.ledger.com, un endpoint qui enregistre chaque demande de signature de transaction ou de données, même lorsque l'utilisateur tente de signer de manière aveugle. Le point de terminaison a été mis en service en avril avant d'être activé pour tous les utilisateurs.
- Réponse de Ledger et options pour les utilisateurs : L'équipe de sécurité Donjon de Ledger a expliqué que l'envoi des données est nécessaire pour récupérer les descripteurs de signature claire, trop volumineux pour les appareils. La société affirme que les données ne sont pas conservées, et les utilisateurs peuvent installer un module personnalisé pour désactiver ce partage par défaut.
Pourquoi ces conseils maintenant ? Après cette révélation, vérifiez les paramètres de votre portefeuille pour confirmer si le partage de données est activé, et envisagez d'utiliser un module de signature personnalisé si la confidentialité est une priorité.
Mis à jour le 12/11/2026
Réponse rapide
Ledger justifie cela par le besoin de récupérer les descripteurs de signature claire, trop volumineux pour les appareils, et affirme ne pas conserver les données. Les utilisateurs peuvent désactiver ce partage par défaut en installant un module personnalisé ou en choisissant un portefeuille ne reposant pas sur le SDK de Ledger.
👉 Utiliser le comparateur de wallets matériels SunLibCrypto
Pourquoi ce sujet mérite un coup d’œil précis
Le SDK par défaut de Ledger envoie discrètement les détails de signature, les métadonnées de transaction et les identifiants d'appareil (modèle, version logicielle) aux serveurs de Ledger depuis mai 2026. Ce partage est activé via le point de terminaison non aveugle non-blind-signing.api.ledger.com, suscitant des inquiétudes quant à la vie privée des utilisateurs qui pensaient signer de manière privée.
L'erreur survient lorsque vous ouvrez une application de portefeuille, sélectionnez un appareil Ledger et validez une transaction sans vérifier les paramètres du SDK. Le SDK transmet alors en arrière-plan le modèle, la version logicielle et l'adresse blockchain vers non-blind-signing.api.ledger.com, souvent sans que vous en soyez conscient.
Ce qui peut poser problème
- Supposer que les portefeuilles Ledger signent toujours de manière privée et sans partage de données.
- Ignorer les paramètres par défaut du SDK et ne pas vérifier le flux de données.
- Croire que les descripteurs de signature claire sont stockés localement sur l'appareil.
Ne pas vérifier le SDK ou ignorer le module personnalisé laisse le SDK transmettre le modèle d'appareil, la version logicielle et l'adresse blockchain à Ledger. Cela expose des métadonnées sensibles et annule l'attente de signatures privées.
Dans quel ordre faire les contrôles
- Vérifier la version du SDK Ouvrez l'application Ledger et accédez au menu Paramètres > À propos pour confirmer que vous utilisez une version antérieure à 2.1.0 ou installez le module personnalisé de désactivation.
- Installer le module de désactivation Récupérez le module open-source 'ledger-data-optout' depuis GitHub, installez-le dans votre répertoire de portefeuille et redémarrez l'application pour désactiver l'envoi automatique de données.
- Tester l'opt-out des données Effectuez une transaction de test, puis utilisez l'outil 'Ledger SDK Inspector' pour vérifier que les requêtes vers non-blind-signing.api.ledger.com sont absentes.
- Vérifier le descripteur de signature claire Confirmez que le descripteur est récupéré localement ; si l'application tente de le charger depuis les serveurs Ledger, revoyez les réglages du module.
- Mettre à jour les applications de portefeuille Mettez à jour toutes les applications de portefeuille dépendantes du SDK Ledger vers la dernière version qui inclut le module de désactivation par défaut.
Les détails à ne pas laisser passer
- Examinez les modules installés dans votre portefeuille pour identifier tout SDK Ledger par défaut.
- Vérifiez si votre portefeuille utilise l'endpoint non aveugle non-blind-signing.api.ledger.com.
- Installez un module personnalisé pour désactiver le partage de données par défaut si disponible.
- Confirmez que les détails de transaction ne sont pas envoyés aux serveurs de Ledger.
Suivre les étapes dans l'ordre permet d'abord de confirmer la version du SDK, puis d'installer le module de désactivation, de tester l'opt-out, de vérifier le descripteur et enfin de mettre à jour les applications. Cet ordre évite les failles de sécurité et garantit que vos données restent privées.
Un coup de main pratique
Ouvrir le comparateur de wallets matériels SunLibCrypto
L'outil 'ledger-data-optout' est un module open-source qui remplace le module de reportage par défaut, bloquant les requêtes vers non-blind-signing.api.ledger.com et vous permettant de vérifier en temps réel si des données sont encore envoyées.
À lire ensuite sur SunLibCrypto
- Outil lié à cet article : passer de la lecture à une vérification pratique.
- Définition : Ledger : comprendre ce terme avant de continuer.
- Débuter en crypto : reprendre les bases avant une opération.
- Checklist avant transfert : éviter les erreurs d’adresse, réseau ou mémo.
Le détail à garder
En suivant ces étapes, vous reprenez le contrôle du comportement par défaut du SDK Ledger et vous assurez que chaque signature reste privée. La vigilance et l'installation du module de désactivation protègent votre appareil et vos données, vous donnant le contrôle total de votre expérience crypto.
Questions autour de Transmission de données par SDK Ledger
Ledger conserve-t-il les données de transaction qu'il reçoit ?
Ledger affirme ne pas stocker les données ; elles servent uniquement à récupérer les descripteurs de signature claire.
Comment puis-je empêcher l'envoi de mes données de transaction à Ledger ?
Installez un module SDK personnalisé qui désactive le partage par défaut, ou utilisez un portefeuille sans SDK Ledger.
Qu'est-ce que la signature claire et pourquoi nécessite-t-elle l'envoi de données ?
La signature claire convertit les transactions brutes en texte lisible ; les descripteurs sont trop volumineux pour l'appareil, donc le SDK les récupère depuis les serveurs Ledger.