
Ce qui s’est passé
Sujet publié dans la presse spécialisée le 02/11/2026 : « Les pirates utilisent l'IA pour identifier des cibles crypto lucratives ».
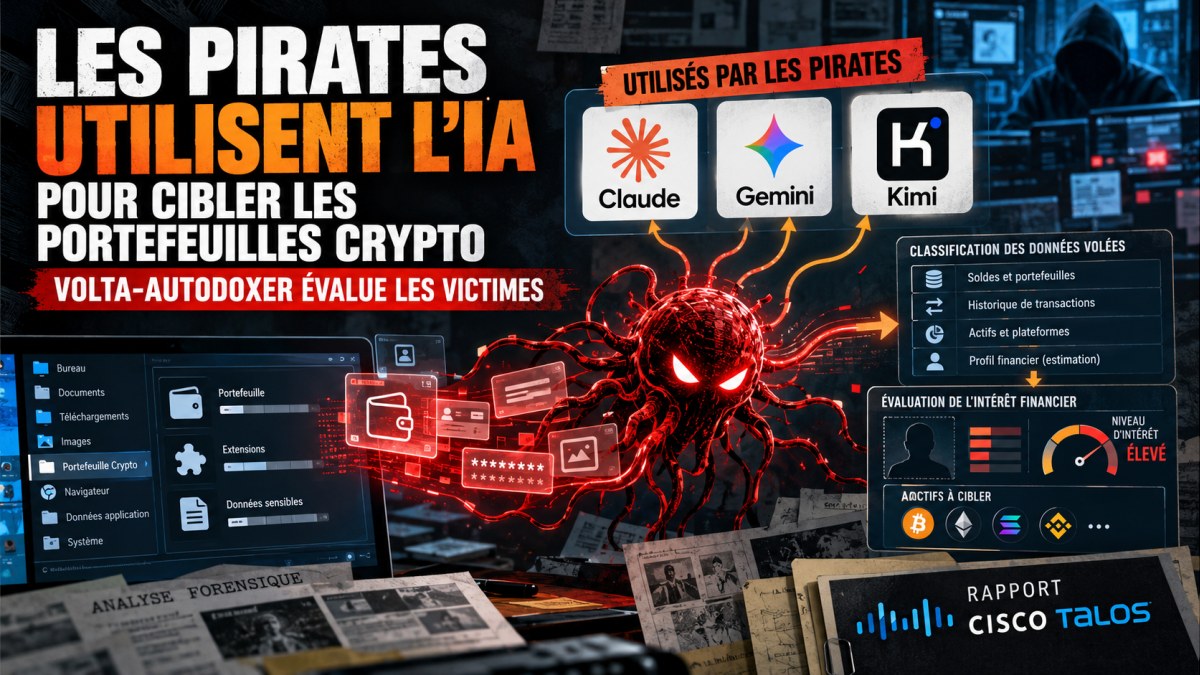
Publié le 2 novembre 2026, le rapport de Cisco Talos détaille comment un nouveau malware Windows, VOLTA-AUTODOXER, exploite l'IA pour évaluer la valeur financière des victimes, y compris les détenteurs de cryptomonnaies.
- Vol direct des actifs crypto : Le malware VOLTA extrait les phrases de récupération des portefeuilles crypto et peut craquer les coffres, exposant directement les actifs numériques stockés sur l'ordinateur infecté.
- Évaluation automatisée via l'IA : Il envoie les données volées à des modèles d'IA (Claude Opus 4.6, Kimi K2, Gemini 2.5 Flash) via OpenRouter pour évaluer la valeur financière des victimes et classer les actifs selon leur lucrativité.
- Collecte étendue de données personnelles : VOLTA capture également des mots de passe, informations de paiement, jetons d'authentification et données d'emails, y compris les confirmations d'achats, pour construire des profils détaillés de la cible.
Pourquoi ces conseils maintenant ? Après cette découverte, vérifiez que vos phrases de récupération ne sont stockées nulle part sur des appareils connectés, envisagez des solutions de stockage hors ligne, examinez les autorisations des navigateurs et activez l'authentification multifacteur sur les plateformes liées aux cryptomonnaies.
Mis à jour le 02/11/2026
Réponse rapide
Déplacez les phrases de récupération dans un stockage hors ligne ou un portefeuille matériel, activez l'authentification multifacteur, maintenez Windows et les navigateurs à jour, utilisez un antivirus fiable et surveillez les alertes suspectes. Réinitialisez les mots de passe et les jetons compromis immédiatement.
👉 Utiliser le centre d’outils SunLibCrypto
Le point de départ : Malware VOLTA et évaluation IA des cibles crypto
Le malware VOLTA-AUTODOXER vole les phrases de récupération des portefeuilles crypto, cracke les coffres forts et envoie les données volées à des modèles d'IA (Claude, Gemini, Kimi) via OpenRouter. L'IA évalue ensuite la valeur financière de la victime, classe les actifs selon leur lucrativité et construit des profils détaillés pour une exploitation ciblée.
L'erreur survient souvent lorsque l'utilisateur clique sur un pièce jointe malveillante ou télécharge un faux logiciel, permettant à VOLTA de s'exécuter. Le malware extrait ensuite discrètement les phrases de récupération et les données personnelles, les envoyant à des modèles d'IA pour une évaluation automatisée des cibles.
La méthode, étape par étape
- Exécuter une analyse anti-malware Lancez une analyse complète avec votre solution de sécurité actuelle pour détecter et supprimer toute instance de VOLTA-AUTODOXER.
- Sécuriser les phrases de récupération Stockez les phrases de récupération hors ligne, encryptées, et ne les copiez jamais dans le presse-papiers de l'ordinateur infecté.
- Révoquer les sessions compromises Déconnectez-vous de Telegram, Discord, Outlook et autres comptes depuis un appareil fiable, puis changez leurs mots de passe.
- Vérifier les confirmations d'emails Examinez les dossiers Gmail pour les reçus d'Amazon, PayPal, etc., et supprimez ceux révélant des informations personnelles sensibles.
- Tester le flux d'envoi de données aux modèles d'IA Utilisez un environnement isolé pour simuler comment VOLTA interagirait avec Claude, Gemini et Kimi, confirmant l'absence d'exposition.
Les pièges à garder en tête
- Stocker la phrase de récupération sur le même ordinateur où résident les actifs crypto.
- Ignorer les alertes de sécurité ou les désactiver définitivement.
- Réutiliser le même mot de passe ou jeton sur plusieurs plateformes.
Si vous ignorez une étape de la checklist, le malware peut extraire vos phrases de récupération et les soumettre à l'IA pour une évaluation automatisée, transformant des données volées en une liste classée de cibles lucratives pour les attaquants.
Les quelques contrôles qui comptent
- Vérifiez que votre antivirus détecte et bloque VOLTA.
- Assurez-vous que votre phrase de récupération n'est stockée nulle part sur l'ordinateur.
- Confirmez que l'authentification multifacteur est activée sur tous les comptes liés aux crypto.
- Assurez-vous que Windows et les navigateurs sont à jour avec les derniers correctifs de sécurité.
Suivre la checklist dans l'ordre garantit que chaque étape de protection est activée avant que le malware n'évalue vos actifs via l'IA. Négliger une étape peut laisser une voie d'accès pour l'extraction des phrases de récupération et l'évaluation automatisée des cibles.
Comment retrouver la bonne source
Consultez les rapports publics de Cisco Talos, les notifications de l'US-CERT et les alertes de votre éditeur de sécurité pour obtenir les dernières signatures de malware et les indicateurs de compromission associés à VOLTA-AUTODOXER.
Un coup de main pratique
Ouvrir le centre d’outils SunLibCrypto
Un outil de détection et de suppression dédié, comme les moteurs de Cisco Talos, peut identifier le comportement de VOLTA-AUTODOXER et bloquer ses tentatives d'interaction avec les API OpenRouter des modèles d'IA, empêchant l'évaluation automatisée des cibles.
D’autres pages utiles sur le même sujet
- Définition : Adresse crypto : comprendre ce terme avant de continuer.
- Débuter en crypto : reprendre les bases avant une opération.
- Checklist avant transfert : éviter les erreurs d’adresse, réseau ou mémo.
- Assistant anti-arnaque : analyser un doute avant de payer ou signer.
Le détail à garder
En restant vigilant face aux pièces jointes suspectes et en appliquant chaque mesure de protection dans l'ordre, vous réduisez le risque que VOLTA exploite l'IA pour évaluer votre portefeuille crypto. La sécurité est un processus continu, pas un simple clic ponctuel.
Questions fréquentes
Comment VOLTA utilise-t-il les modèles d'IA pour cibler les victimes ?
VOLTA envoie les données volées à Claude, Gemini et Kimi via OpenRouter. L'IA analyse les informations personnelles et les actifs crypto pour évaluer la valeur financière et prioriser les cibles lucratives.
Mes actifs crypto sont-ils en danger si ma phrase de récupération est volée ?
Oui. Avec la phrase de récupération, les attaquants peuvent reconstruire le portefeuille et accéder directement à tous les fonds stockés sur cet appareil.
Quelles mesures pratiques puis-je prendre pour me protéger de VOLTA ?
Utilisez un portefeuille matériel, stockez la phrase de récupération hors ligne, activez l'authentification multifacteur, maintenez le système d'exploitation et les logiciels à jour et exécutez régulièrement des analyses complètes avec un antivirus réputé.