
Ce qui s’est passé
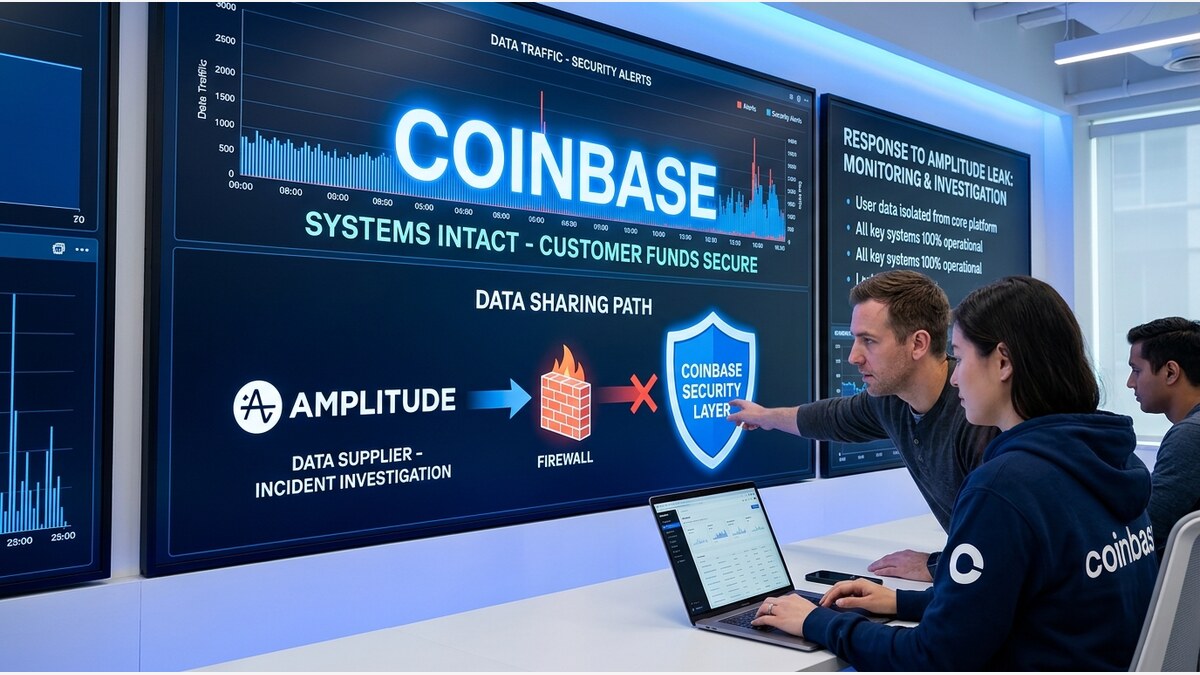
Sujet publié dans la presse spécialisée le 28/10/2026 : « Coinbase affirme que sa plateforme est intacte après une fuite de données chez le fournisseur Amplitude ».
L'article, publié le 28 octobre 2026, intervient alors que Coinbase s'apprête à publier ses résultats du troisième trimestre le lendemain et que des allégations circulent sur X au sujet d'une possible exposition de données.
- Faille chez Amplitude, un fournisseur d'analytique : Amplitude, qui gère les outils d'analyse de Coinbase, a subi un incident de sécurité ayant compromis les coordonnées d'un sous-ensemble de clients. Les chiffres précis et les modalités de l'intrusion n'ont pas été divulgués.
- Coinbase dément toute intrusion dans sa plateforme : Coinbase a déclaré que ses propres systèmes n'ont pas été compromis, que les fonds des clients sont sains et qu'aucun mot de passe, clé privée, phrase de récupération ou solde n'a été exposé. L'entreprise notifie les personnes concernées et les autorités réglementaires.
- Conséquences et précédent historique : L'incident survient après une violation plus importante en 2025, lorsque des contractants de Taskus ont accédé illicitement aux données personnelles de 69 461 utilisateurs, entraînant une demande de rançon de 20 millions de dollars et des centaines de millions en coûts de remédiation.
Pourquoi ces conseils maintenant ? Après cette fuite, surveillez les communications suspectes, vérifiez les demandes de changement de coordonnées et activez une authentification à deux facteurs pour réduire les risques d'hameçonnage et de détournement de SIM.
Mis à jour le 28/10/2026
Réponse rapide
Si vous recevez une notification de Coinbase concernant l'incident, vérifiez immédiatement l'adresse e-mail ou le numéro de téléphone lié à votre compte. Activez l'authentification à deux facteurs si ce n'est pas déjà fait, surveillez les activités suspectes et contactez le support pour confirmer quelles données ont été compromises. Ne partagez aucune information de récupération et signez les transactions uniquement après vérification.
👉 Utiliser le comparateur d’exchanges France SunLibCrypto
Pourquoi ce sujet mérite un coup d’œil précis
Une faille chez Amplitude, le fournisseur d'analytique de Coinbase, a exposé les coordonnées de certains clients de l'échange. Des allégations non vérifiées évoquent plus de 70 000 utilisateurs touchés, bien que Coinbase affirme que ses systèmes et les fonds restent intacts. L'incident soulève des questions sur la sécurité des données des clients et les risques liés aux fournisseurs tiers.
L'erreur survient souvent lorsqu'un utilisateur reçoit un email inattendu de Coinbase ou d'un prétendu support, cliquant sur un lien malveillant pour 'vérifier' ses coordonnées exposées. Ce geste, motivé par la crainte de perdre son compte, ouvre la voie à un vol d'identifiants ou à une attaque de type SIM swap.
Les références à consulter
Vérifiez le statut officiel de Coinbase sur sa page dédiée, consultez le communiqué de presse de Coinbase sur l'incident, l'avis de sécurité d'Amplitude, ainsi que les notifications de l'Autorité des marchés financiers (AMF) pour toute mesure réglementaire.
Dans quel ordre faire les contrôles
- Vérifiez les emails Coinbase Ouvrez les notifications de Coinbase et repérez tout message inattendu demandant vos identifiants ou une vérification urgente.
- Activez la 2FA Configurez une application d'authentification (Google Authenticator, Authy) pour protéger votre compte contre le détournement de SMS.
- Changez les mots de passe Créez des mots de passe uniques pour Coinbase et les services liés, puis mettez-les à jour immédiatement.
- Surveillez les risques de SIM Vérifiez si votre numéro de téléphone a été transféré, définissez un code PIN pour votre opérateur et activez l'alerte anti-vol.
- Signalez l'incident Contactez le support officiel de Coinbase, informez les régulateurs français si nécessaire, et conservez les preuves pour toute réclamation future.
Les détails à ne pas laisser passer
- Vérifiez si votre adresse e-mail ou votre numéro de téléphone figure parmi les données exposées en consultant les notifications de Coinbase.
- Activez l'authentification à deux facteurs sur votre compte Coinbase immédiatement.
- Surveillez les e-mails, les appels et les messages inattendus qui pourraient être des tentatives de hameçonnage.
- Contactez le support de Coinbase pour confirmer quelles informations spécifiques ont été compromises et obtenir des conseils.
Suivre cette checklist dans l'ordre garantit que vous sécurisez d'abord l'accès à votre compte, puis détectez les abus secondaires comme le vol de SIM, et enfin signalez l'incident aux autorités compétentes avant que les attaquants ne puissent exploiter les données exposées.
Les pièges à garder en tête
- Supposer que toutes les données exposées incluent les mots de passe ou les clés privées.
- Ignorer les alertes de sécurité de Coinbase en pensant que les fonds ne sont pas en danger.
- Partager ses phrases de récupération ou ses codes 2FA avec le support soi-disant officiel sans vérifier leur légitimité.
Ignorer un email de phishing peut donner aux escrocs vos identifiants de connexion, permettant un vol direct de fonds ou une usurpation de compte. Négliger la surveillance du SIM expose votre numéro au détournement, ouvrant la voie à des attaques de support frauduleuses.
Passer de la lecture au contrôle
Ouvrir le comparateur d’exchanges France SunLibCrypto
Un gestionnaire de mots de passe vous aide à générer et stocker des mots de passe forts et uniques pour chaque service, réduisant le risque qu'une seule fuite compromette plusieurs comptes, y compris votre portefeuille Coinbase.
À lire ensuite sur SunLibCrypto
- Outil lié à cet article : passer de la lecture à une vérification pratique.
- Définition : Coinbase Wallet : comprendre ce terme avant de continuer.
- Débuter en crypto : reprendre les bases avant une opération.
- Checklist avant transfert : éviter les erreurs d’adresse, réseau ou mémo.
Le détail à garder
Protégez votre compte dès maintenant, restez vigilant face aux nouvelles tentatives d'escroquerie et tenez-vous informé des mises à jour de Coinbase. En appliquant ces étapes concrètes, vous limitez les risques liés à la fuite de données et préservez la sécurité de vos actifs numériques.
Les questions qu’on se pose souvent
Qu'est-ce qui a été réellement exposé lors de la faille chez Amplitude ?
Seules les coordonnées comme les e-mails et les numéros de téléphone sont potentiellement compromises ; aucun mot de passe, clé privée, phrase de récupération ou solde n'a été divulgué selon Coinbase.
Dois-je changer mon mot de passe ou ma phrase de récupération après cet incident ?
Votre mot de passe et votre phrase de récupération restent confidentiels ; changez votre mot de passe et activez l'authentification à deux facteurs, mais ne modifiez votre phrase de récupération que si vous soupçonnez un compromis.
Comment puis-je détecter une tentative de hameçonnage liée à cet incident ?
Vérifiez l'expéditeur, évitez les liens suspects, contactez Coinbase via leur site officiel et ne partagez jamais vos identifiants ou codes 2FA par e-mail ou téléphone.